A segurança da informação nas organizações vive um momento paradoxal: investimentos crescentes em ferramentas tecnológicas acompanhados por um volume sufocante de alertas, backlogs infinitos e a incômoda sensação de que os riscos reais permanecem invisíveis para a liderança.
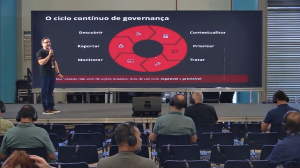
Foi para debater essa dor crítica do mercado que a ConexTI marcou presença no SecOps Summit 2026. Em palestra ministrada pelo nosso CTO, o Jackson Laskoski, levamos ao público do evento uma reflexão direta: a adição de ferramentas sem método aumenta a complexidade da TI, mas não eleva a maturidade da segurança da informação.
Neste artigo, sintetizamos os principais pontos abordados em nossa apresentação e detalhamos a estrutura prática de governança que capacita empresas a alinharem a segurança técnica aos objetivos estratégicos do negócio.
O Dilema Operacional: Complexidade Não é Maturidade
É comum observar organizações acumulando soluções de segurança avançadas na expectativa de reduzir incidentes. No entanto, o acúmulo de softwares sem uma camada superior de gestão costuma gerar ruído e desorientação operacional.
A causa raiz desse cenário reside na confusão conceitual entre VULNERABILIDADE e RISCO:
- Vulnerabilidade: Refere-se à falha técnica ou ausência de controle em um ativo tecnológico, como um patch pendente, uma porta exposta ou uma configuração inadequada.
- Risco: Representa a mensuração do impacto real no negócio caso essa vulnerabilidade venha a ser explorada por uma ameaça.
Enquanto a operação técnica trabalha no nível de bits, bytes e relatórios extensos de scanners, a diretoria precisa compreender os riscos em termos financeiros, regulatórios e de continuidade operacional. Relatórios brutos de testes de intrusão não comunicam valor executivo se não estiverem conectados aos ativos que sustentam o core business da empresa.
As 5 Perguntas Fundamentais da Governança
Para construir um programa de segurança alinhado a frameworks internacionais de governança em segurança e privacidade de dados (como a ISO 27001, NIST e COSO), a gestão precisa responder com clareza e consistência a cinco perguntas essenciais:
- Onde estão localizados os maiores riscos para o negócio?
- Quais são os ativos mais expostos da organização?
- Quais pontos estão em efetivo tratamento pela equipe neste momento?
- O que já foi resolvido e qual foi o impacto concreto dessa evolução?
- Quais riscos estão sendo formal e conscientemente aceitos?
Quando a liderança consegue responder a esses questionamentos de maneira contínua, a segurança da informação deixa de ser percebida como um centro de custos e passa a atuar como um habilitador estratégico da empresa.
O Framework em 5 Etapas para a Gestão de Riscos
Durante a palestra no SecOps Summit, detalhamos a estrutura desenvolvida e aplicada pela ConexTI em projetos de governança e no modelo de CISO as a Service. O método é dividido em cinco etapas fundamentais:
1. Mapear o que Realmente Importa
O processo inicia-se pela identificação dos ativos relevantes para a organização. Isso abrange infraestruturas de nuvem, servidores e repositórios de código, bem como ativos não tecnológicos, como pessoas, processos e fornecedores críticos. Cada item é classificado conforme o seu grau de importância direta para a operação.
2. Enxergar a Exposição com Contexto
Consiste em consolidar o volume de vulnerabilidades levantadas por varreduras e testes técnicos, correlacionando-as com o contexto operacional. O objetivo é separar o volume técnico bruto do risco real que pode afetar a empresa.
3. Priorizar com Critérios Claros
Quando tudo é tratado como urgente, nada se torna prioridade. Em vez de esgotar orçamentos tentando corrigir todas as falhas indistintamente, estabelece-se uma matriz de priorização que cruza a criticidade do ativo com o potencial de impacto, direcionando esforços e recursos para o que é mais crítico.
4. Tratar, Acompanhar e Comprovar
A governança exige planos de ação bem definidos, atribuição clara de responsáveis, prazos estipulados e validação por meio de evidências e retestes. Acompanha-se não apenas a existência da falha, mas o ciclo de vida do seu tratamento.
5. Aplicar o Aceite Consciente de Riscos
Nem todo risco pode ou deve ser eliminado imediatamente por restrições técnicas ou orçamentárias. A diferença fundamental está em praticar o aceite formal e justificado, com prazo determinado, evitando o aceite por omissão. Riscos ignorados sem registro fragilizam a postura de segurança da organização.
Gestão Contínua e a Plataforma Risk Manager
A maturidade em segurança da informação não é fruto de ações isoladas, mas da execução previsível de um ciclo contínuo de descoberta, contextualização, priorização, tratamento, monitoramento e reporte.
Para apoiar a execução desse modelo de forma estruturada, a ConexTI aproveitou a participação no SecOps Summit 2026 para apresentar o Risk Manager, solução desenvolvida para centralizar a matriz de riscos, integrar equipes multidisciplinares e dar visibilidade executiva às decisões de segurança.
Eleve a Maturidade de Segurança da Sua Empresa
A participação da ConexTI no SecOps Summit reforça o compromisso de transformar a segurança da informação em uma disciplina transparente, fundamentada em dados e alinhada às decisões de negócio.
Se a sua empresa busca estruturar processos de governança, implementar o modelo de CISO as a Service ou conhecer a plataforma Risk Manager, entre em contato com a equipe de especialistas da ConexTI.